암호화된 파일을 열 때 나오는 복호화는, 읽을 수 없게 바꾼 데이터를 올바른 키로 원래 사용할 수 있는 형태로 되돌리는 과정이다. 복호화 뜻을 이해하려면 데이터를 잠그는 일과 다시 풀어 읽는 일을 나누어 생각하면 쉽다. 여기서 원래 형태는 글자뿐 아니라 사진이나 문서 같은 데이터도 포함한다. 비밀번호를 입력하는 장면에서 자주 만나지만, 모든 비밀번호 확인이 곧 복호화인 것은 아니다. 암호화와의 관계, 키가 하는 일, 비슷해 보이는 용어의 차이를 차근차근 알아보자.
복호화 뜻, 암호화와 무엇이 다를까?
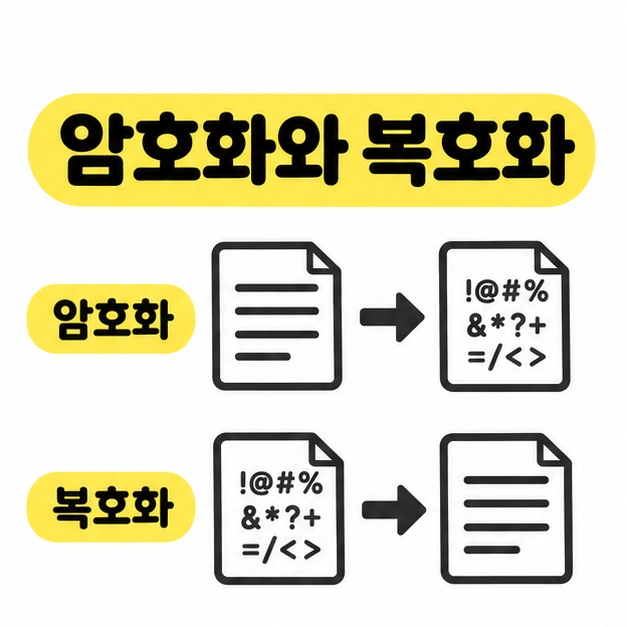
암호화는 원래 데이터를 알아보기 어렵게 바꾸는 과정이고, 복호화는 그 결과를 원래 데이터로 되돌리는 과정이다. 영어로는 각각 encryption과 decryption이라고 한다. 암호화 전의 데이터를 평문, 암호화된 결과를 암호문이라고 부른다.
평문이라고 해서 반드시 평범한 문장만 뜻하는 것은 아니다. 암호화하지 않은 이미지나 파일도 이 범주에 들어간다. 반대로 암호문은 화면에 이상한 글자로 보일 수도 있고, 사람이 직접 읽기 어려운 파일 데이터로 저장될 수도 있다. 겉모양만으로 암호화 여부를 확정할 수는 없다.
두 과정의 차이는 데이터가 어느 방향으로 바뀌는지에 있다. 아래 표는 출발점과 도착점을 나누어 정리한 것이다.
| 구분 | 데이터의 변화 | 목적 |
| 암호화 | 평문에서 암호문으로 | 내용을 보호한다 |
| 복호화 | 암호문에서 평문으로 | 원래 내용을 사용한다 |
복호화는 정상적인 데이터 이용 과정에서도 일어난다. 암호를 풀었다는 말만 보고 보안을 뚫거나 몰래 정보를 읽었다는 뜻으로 받아들일 필요는 없다. 권한을 가진 사용자가 저장된 문서를 확인하는 일도 여기에 해당한다.
원래 내용을 되찾으려면 무엇이 필요할까?
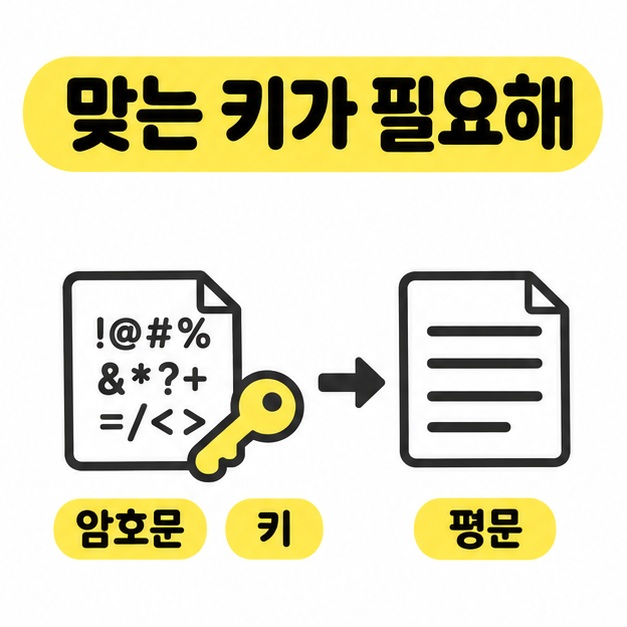
보통은 암호화 방식에 맞는 복호화 키와 처리 과정이 필요하다. 키는 암호 연산에 사용하는 값이다. 사람이 외우는 비밀번호와 키가 항상 같은 것은 아니다. 프로그램이 비밀번호에서 키를 만들어 쓰거나, 비밀번호로 별도 저장된 키를 보호하기도 한다.
예를 들어 비밀번호로 암호화한 문서를 열면 프로그램이 입력한 비밀번호를 바탕으로 필요한 처리를 진행하고, 성공하면 문서 내용을 보여준다. 사용자는 비밀번호만 입력했어도 내부에서는 암호문을 원래 데이터로 되돌리는 작업이 이루어진다. 이때 문서 열람과 수정 권한 제한은 별도 기능일 수 있다.
복호화 뜻에서 중요한 것은 무작정 비밀번호를 알아내는 일이 아니라, 맞는 조건으로 데이터를 되돌린다는 점이다. 대칭키 방식은 암호화와 복호화에 같은 비밀키를 쓴다. 공개키 암호화 방식에서는 공개키로 암호화한 내용을 그에 대응하는 개인키로 복호화한다.
올바른 키가 없으면 원래 내용을 되찾기 어렵고, 암호문이 손상되어도 정상적으로 복원되지 않을 수 있다. 복호화 기능이 있다는 사실만으로 모든 파일을 열 수 있다는 뜻은 아니다. 필요한 키와 암호화된 데이터가 함께 보존되어야 한다.
디코딩이나 해시도 같은 과정일까?
디코딩과 해시는 복호화와 목적과 구조가 다르다. 화면에 낯선 문자열이 보인다는 공통점 때문에 헷갈리지만, 어떤 변환을 거쳤는지부터 확인해야 한다.
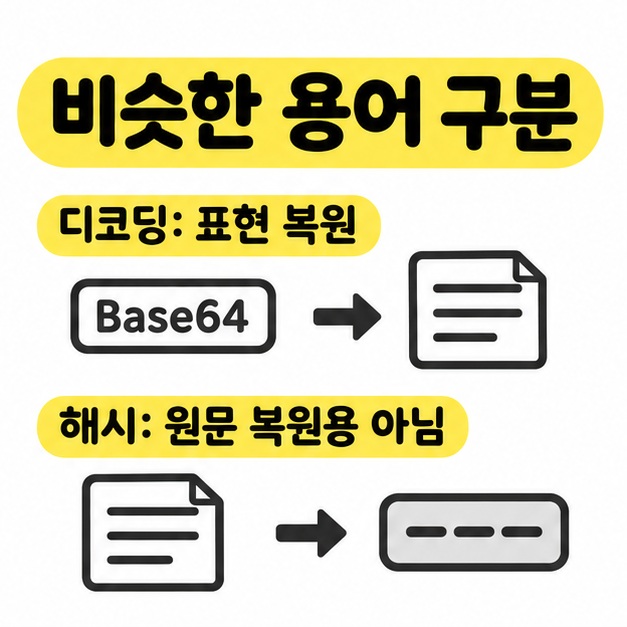
비슷한 용어는 아래 기준으로 구분하면 쉽다.
- 디코딩: 정해진 표현 규칙으로 바꾼 데이터를 되돌린다. Base64는 데이터를 문자 형태로 표현하는 인코딩이며, 비밀키로 내용을 보호하는 암호화가 아니다.
- 압축 해제: 저장 공간을 줄이려고 압축한 데이터를 원래 형태로 되돌린다. 파일이 압축되었다는 사실만으로 암호화되었다고 볼 수는 없다.
- 암호학적 해시: 입력을 일정한 길이의 값으로 바꾸며, 그 값에서 원문을 되찾는 복호화 기능을 두지 않는다. 입력 후보의 해시를 계산해 비교하는 일은 가능하다.
비밀번호 확인에 해시를 활용한다면 입력값을 정해진 방식으로 처리해 저장된 값과 비교한다. 저장된 해시를 복호화해서 원래 비밀번호를 꺼내 보는 구조가 아니다. 따라서 로그인 화면이 있다는 이유만으로 비밀번호를 복호화한다고 설명하면 부정확하다.
마치면서
암호화는 데이터를 보호하려고 바꾸는 과정이고, 복호화는 맞는 키를 이용해 원래 사용할 수 있는 형태로 되돌리는 과정이다. 복호화 뜻을 정확히 구분하려면 이상한 문자열의 겉모양보다 암호화 여부와 키의 역할을 살펴야 한다. 비밀번호 입력이 내부 처리의 출발점이 될 수는 있지만, 모든 비밀번호 확인을 같은 과정으로 보면 안 된다. 디코딩, 압축 해제, 해시까지 나누어 이해하면 파일을 열거나 로그인할 때 접하는 설명도 한결 분명해진다.
[안내드립니다] 이 글은 암호 관련 용어를 이해하기 위한 일반적인 설명입니다. 실제 파일과 서비스의 키 관리 및 데이터 처리 방식은 제품과 설정에 따라 달라질 수 있습니다. 기본 정의는 NIST 복호화 용어 설명에서 확인할 수 있습니다.
'IT 인터넷' 카테고리의 다른 글
| ai 토큰 뜻(입력과 출력, 토큰 계산, 컨텍스트 창) (0) | 2026.11.18 |
|---|---|
| cloudflare 뜻(웹사이트 연결, CDN과 DNS, 접속 확인) (0) | 2026.11.18 |
| max ai 해지 방법(영어 학습 계약, 브라우저 구독, 위약금) (0) | 2026.11.17 |
| 초격차 뜻, 얼마나 큰 차이를 말할까?(격차, 기술 경쟁력, 초격차 전략) (0) | 2026.11.17 |
| 백업 옵트 아웃이란? (자동 백업, 기존 복사본, 데이터 복원) (0) | 2026.11.17 |