사이트가 정상적으로 열린다고 보안 문제가 없는 것은 아니다. PHP 자체의 결함은 실행 환경을 업데이트해야 하고, 입력값 처리에서 생긴 허점은 코드를 고쳐야 한다. php 취약점을 살필 때 이 둘을 구분하면 무엇부터 손대야 할지 분명해진다. 특히 최근 긴급 보안 패치가 나왔으므로 현재 버전부터 확인할 필요가 있다. 2026년 10월 23일 기준으로 확인된 수정 버전과 대표적인 코드 문제, 운영자가 점검할 순서를 정리해 보았다.

지금 먼저 확인할 보안 패치는 무엇인가?
2026년 10월 21일 공개된 두 가지 원격 코드 실행 취약점의 수정 여부부터 확인해야 한다. 식별 번호는 CVE-2026-109618과 CVE-2026-109619다. 로그인하지 않은 외부인이 서버에서 코드를 실행할 수 있는 심각한 문제다.
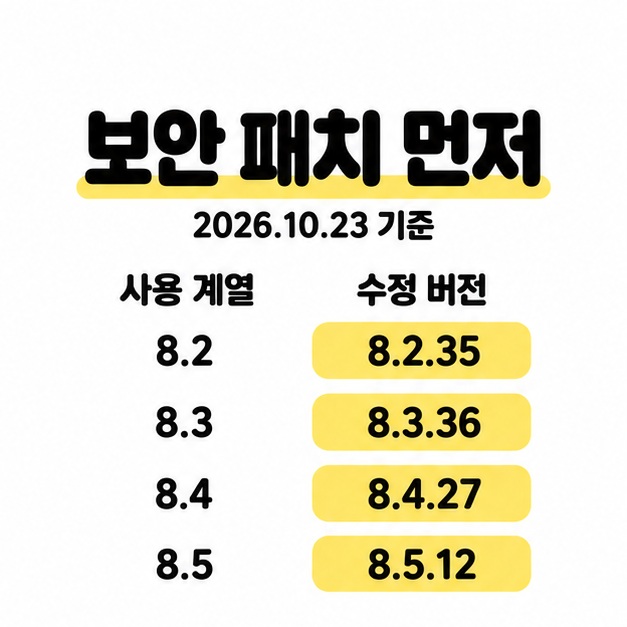
PHP-FPM과 Apache의 mod_php 등 웹 요청을 처리하는 PHP 환경이 점검 대상이다. 아래는 두 문제를 수정한 계열별 버전이다.
| 사용 계열 | 해당 취약점 수정 버전 |
| PHP 8.2 | 8.2.35 |
| PHP 8.3 | 8.3.36 |
| PHP 8.4 | 8.4.27 |
| PHP 8.5 | 8.5.12 |
PHP 8.1 이하는 PHP 프로젝트의 정규 지원이 끝났다. 배포판이나 장기 지원 업체가 구버전에 수정 사항을 별도로 적용하는 경우에는 패키지 번호와 보안 공지를 함께 확인한다. PHP 8.2의 보안 지원도 2026년 12월 31일 종료되므로 이후 사용할 계열을 준비해야 한다.
설정 변경만으로 두 문제가 완전히 해결되지는 않는다. 보안 업데이트를 적용하고 이후 공지도 확인한다. PHP 보안 공지 바로가기
코드에서 생기는 php 취약점은 어떻게 다른가?
코드의 허점은 사용자 입력을 명령이나 실행 가능한 내용으로 잘못 다룰 때 생길 수 있다. PHP 패치와 별도로 고쳐야 하는 대표적인 사례는 다음과 같다.
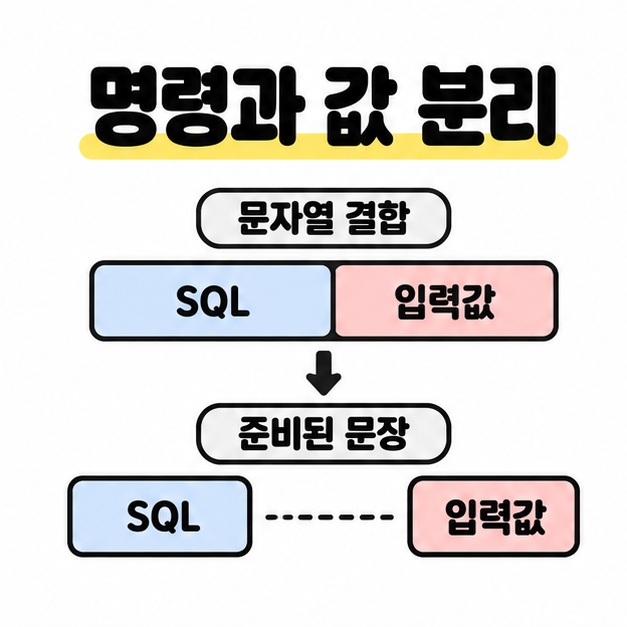
- SQL 삽입: 검색어나 회원 번호를 SQL 문자열에 그대로 이어 붙이면 데이터베이스 명령의 뜻이 바뀔 수 있다. PDO나 MySQLi의 준비된 문장으로 명령과 값을 분리한다. 테이블명과 정렬 기준은 값처럼 바인딩할 수 없으므로 허용한 항목 중에서 고른다.
- XSS: 댓글이나 닉네임을 화면에 그대로 출력하면 방문자의 브라우저에서 의도하지 않은 스크립트가 실행될 수 있다. 일반 HTML 텍스트 출력에는 htmlspecialchars() 같은 이스케이프 처리가 필요하다. 자바스크립트나 URL에 넣는 값에는 해당 위치에 맞는 처리가 따로 필요하다.
- 파일 업로드 문제: 확장자만 보고 파일을 받거나 업로드한 파일을 서버가 실행하면 위험하다. 허용 확장자, 실제 파일 형식과 크기를 확인하고 저장 이름을 새로 만든다. 파일은 가능하면 웹 공개 경로 밖에 두고 실행되지 않게 설정한다.
php 취약점 점검에서는 입력값을 검사했는지뿐 아니라 그 값이 최종적으로 어디에 쓰이는지도 살펴야 한다. SQL에 쓰는 값과 화면에 보여 줄 값은 필요한 방어가 다르다. 입력 검사 하나로 모든 문제가 해결된다고 보면 놓치는 부분이 생긴다.
운영자는 어떤 순서로 점검하면 될까?
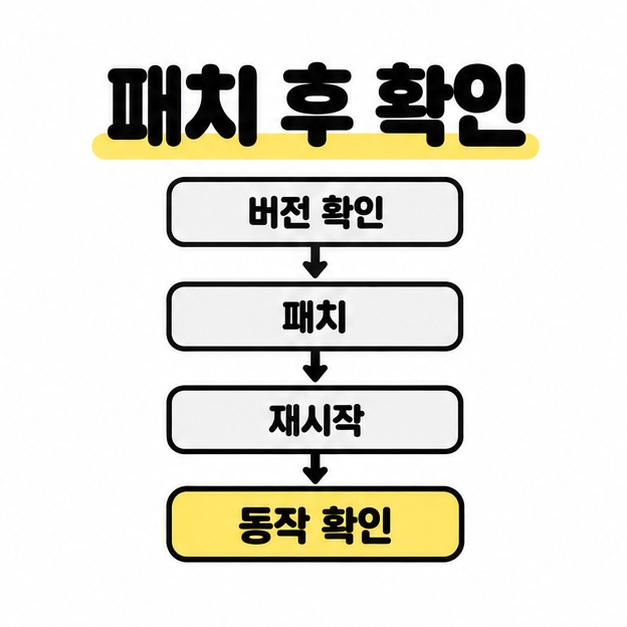
실제 웹 서비스의 실행 환경을 확인한 뒤 패치, 재시작, 동작 확인 순서로 진행한다. 서버를 직접 관리하지 않는다면 호스팅 업체에 문의한다. 점검 순서는 다음과 같다.
- 호스팅 관리 화면에서 웹 서비스의 PHP 버전과 패키지 수정 내역을 확인한다. 터미널의 php -v 결과는 웹에서 사용하는 PHP와 다를 수 있다.
- 파일과 데이터베이스를 백업하고 호환성을 확인한 뒤 보안 패치를 적용한다. 서비스 구조에 맞게 PHP 작업 프로세스를 재시작하고 실제 반영 여부를 확인한다.
- Composer를 사용한다면 composer audit으로 설치된 패키지의 알려진 보안 공지를 점검한다. 이 명령은 자체 작성 코드의 안전성을 보장하지 않는다.
- 로그인, 검색, 댓글, 업로드 기능을 확인하고 오류 로그를 살핀다. 이상한 파일이나 계정 변경이 보이면 관련 로그를 보존하고 관리자와 침해 여부를 조사한다.
업데이트 완료와 침해 여부는 별개다. 문제가 남으면 사용 버전, 적용 시각, 오류 내용을 정리해 호스팅 업체나 보안 담당자에게 전달한다.
마치면서
우선 2026년 10월 21일 공개된 보안 수정이 실제 웹 서비스에 반영됐는지 확인하고, PHP 8.2를 사용한다면 12월 31일 지원 종료도 준비해야 한다. php 취약점 관리는 실행 환경의 패치와 코드의 입력 및 출력 처리 점검을 함께 이어 가는 일이다. 업데이트 뒤에는 주요 기능과 로그를 확인하고, 문제가 남으면 적용 기록을 바탕으로 관리자에게 점검을 요청하는 것이 좋다.
[안내드립니다] 이 글은 2026년 10월 23일 확인한 자료를 바탕으로 작성한 일반적인 보안 정보입니다. 배포판, 호스팅 환경과 이후 보안 공지에 따라 조치가 달라질 수 있으므로 실제 변경 전에는 담당 관리자와 적용 범위를 확인하시기 바랍니다.
'IT 인터넷' 카테고리의 다른 글
| 윈도우 업데이트 오류 해결 순서(오류코드, 문제 해결사, DISM) (0) | 2026.10.24 |
|---|---|
| 폰 위치 찾기(안드로이드, 아이폰, 분실 잠금, 오프라인 대응) (0) | 2026.10.23 |
| 아이폰 사진 용량 줄이기(사진 압축, 고효율성, 저장 공간 최적화) (0) | 2026.10.23 |
| 노트북 배터리 충전 안될때 확인 순서(충전기, 보호 설정, 점검 기준) (0) | 2026.10.22 |
| 휴대폰 삭제 전화번호 복구(갤럭시, Google 주소록, 아이폰 iCloud) (0) | 2026.10.22 |